Ja, lieber Matthias,
: Die gesamte Berichterstattung über dieses Problem empfinde ich als extrem mangelhaft.
dem stimme ich zu. Allerdings sprichst du ein paar Thesen an, die auf so vielen Ebenen falsch sind, und zugleich weit verbreitet sind, so dass ich mir mal die Zeit nehme, das ein wenig aufzudröseln.
: "Da ist was mit PHP und das ist alles total schlimm und das ist so weil KI und das ganze Internet geht jetzt vielleicht kaputt."
: Da stehe ich als interessierter Laie daneben und frage mich, ob das Problem jetzt vom Himmel gefallen ist oder die "Fachleute" das schlicht verschlafen haben.
Total schlimm passt, das Security Rating dieser Geschichte steht bei 9.2 auf einer Skala von 0 (nichts Böses bekannt) bis 10 (Apokalypse).
Verschlafen ist nicht ganz richtig, und wenn die Anführungszeichen um das Wort "Fachleute" bedeuten sollen, dass diese angeblichen Fachleute gar keine seien, dann ist das maximal falsch.
Viele Software im Web, so auch PHP, wird auch von sehr kompetenten Freiwilligen unentgeltlich entwickelt und vorangetrieben. Wir können solche Open Source-Software völlig kostenlos benutzen.
Das Problem ist nun, dass man mit KI-Hilfe sehr leicht Fehler in diesen Programmen finden kann, und manchmal sind das eben so fatale Fehler wie im aktuellen Fall, dass Angreifer ohne großen Aufwand komplette Webserver übernehmen können.
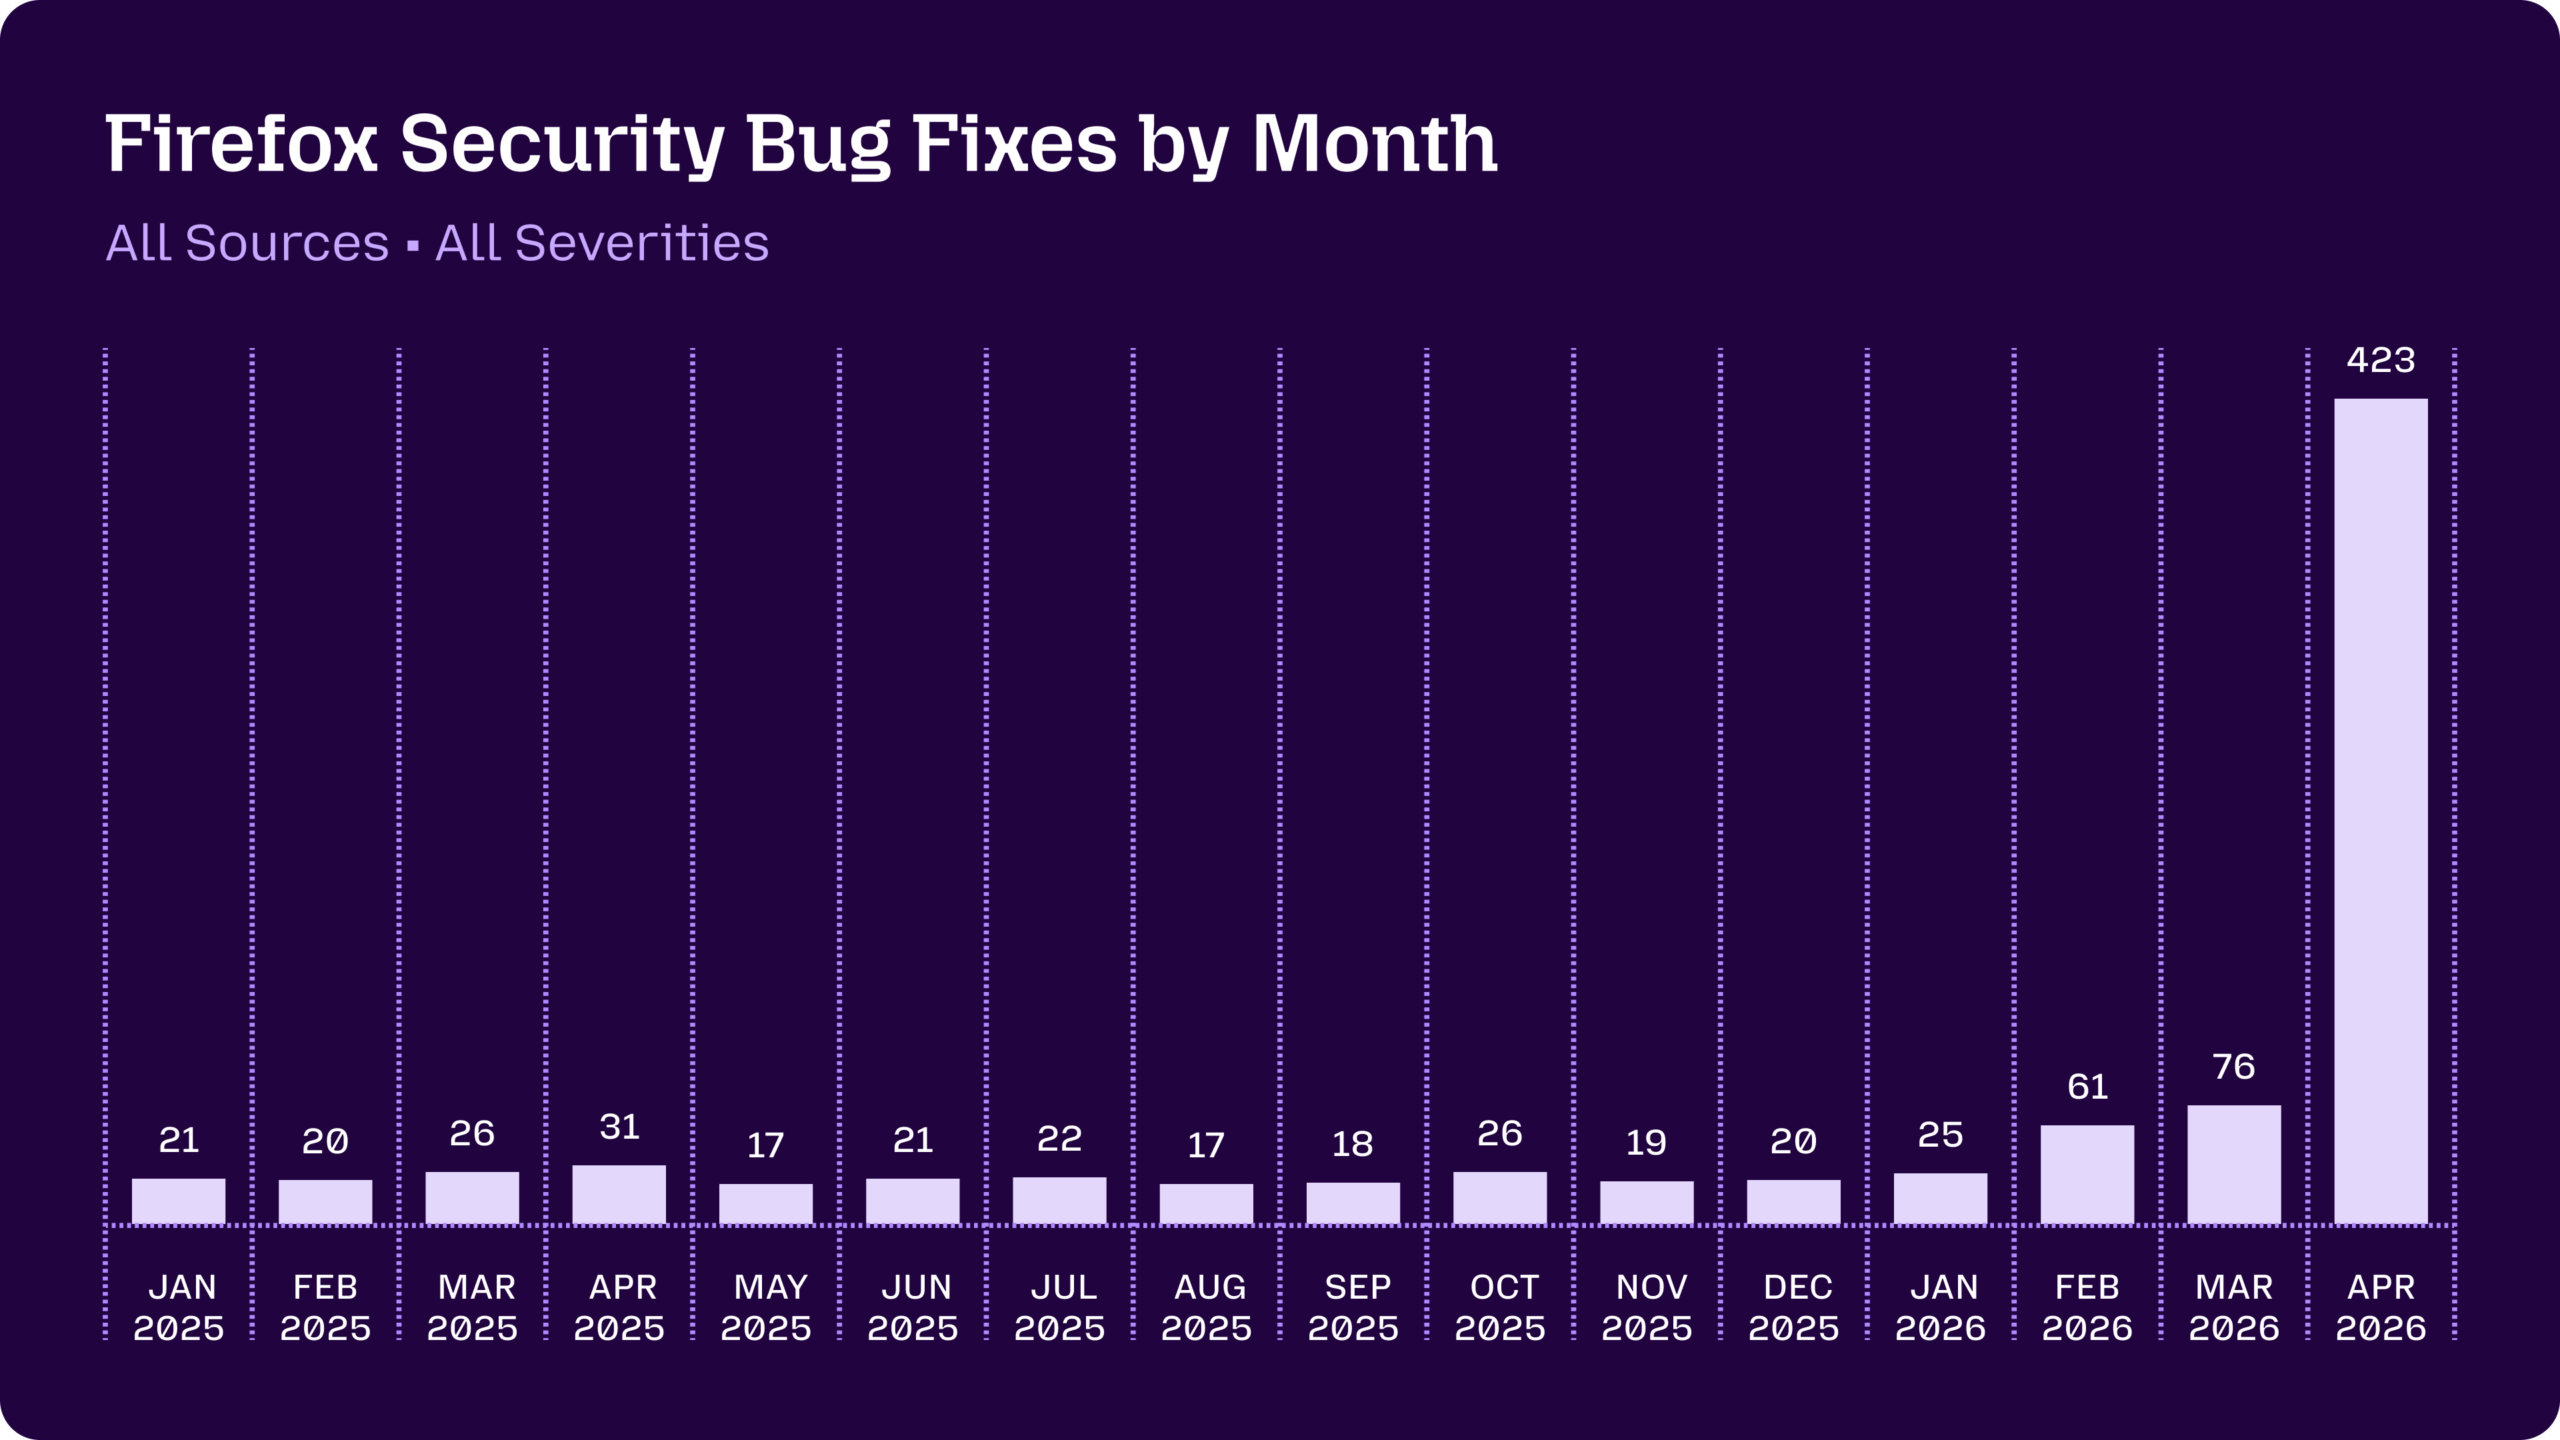
Beispiel Firefox, auch so eine schöne Open Source-Software: Noch im letzten Jahr wurden monatlich im Durchschnitt ungefähr 20 Fehler gefunden und behoben. Die besagte Freiwilligenschar und die zusätzlichen angestellten Kräfte der hinter firefox stehenden Stiftung kamen damit noch so gerade klar.
Seit April diesen Jahres ist die Anzahl der gefundenen Fehler um den Faktor 20 angestiegen, weil inzwischen die KI-Modelle so was extrem gut können. Diese Grafik veranschaulicht das.
Das Problem ist, man kommt mit der Beseitigung der neu gefundenen Fehler einfach nicht mehr hinterher.
Und niemand soll denken, dass das nur bei Open Source wegen der offen liegenden Quellcodes problematisch ist. Inzwischen sind die KI-Modelle viel weiter auch jetzt werden mit KI-Hilfe schon Bugs in Closed Source Software gefunden. Das geht vielleicht noch ein halbes Jahr gut, dann sind wir auch dort bei Faktor 20 an gefundenen Fehlern.
Und obwohl hinter Kauf-Software natürlich Firmen stehen, sind diese beim Fixen der Bugs oft wesentlich behäbiger als die Open Source-Community. Microsoft hat da zB einen extrem schlechten Ruf.
: Ein paar haben Mädels und Jungs aus der IT haben jetzt ihren Job gemacht, damit nichts passiert ist. Schön. Die lassen uns ja normalerweise jeden Tag mit nicht ausgereifter Software und statt dessen zeitaufwändigen Updates, nicht kompatiblen Systemen und nerdigen Userinterfaces im Regen stehen.
Die Mädels und Jungs, die ich meinte, sind nicht die Entwicker, sondern die Systemadministratoren, die sich die Nacht um die Ohren geschlagen haben, um die korrigierten Programme zu installieren.
Über die von dir angesprochenen Mängel von Software kann ich mich genau so aufregen wie du. Die Entwickler einer solchen Software sind aber in der Regel nicht zugleich auch Admins.
Bei kostenloser Software gibt es natürlich kein "Im Regen stehen lassen", denn wer nichts bezahlt, kann auch keine Ansprüche geltend machen. Das Regen-Phänomen kommt allerdings bei Bezahl-Software öfter vor, vor allem wenn mal wieder der Vertrieb die Entwickler mit vorgehaltener Pistole zur Herausgabe eines halbfertigen, fehlerhaften Programms zwingt, weil der angekündigte Veröffentlichungstermin erreicht wurde.
: Wir loben und preisen auch Müllmänner und Krankenschwestern nicht jeden Tag.
Vielleicht sollten wir das öfter mal wieder tun.
Und da ich selbst einer der Über-Nacht-Probleme-löser war, mag man Verständnis dafür haben, dass ich dann auch mal selbst lobe. :-)
Keep rockin'
Friedlieb
