Aussensaiter Forum

Diskussionen mit neuen Beiträgen

(+) Header zeigen


Übersicht

(Technik) PHP Gau

Hi,

vielleicht habt ihr es über die Nachrichten oder andere Quellen mitbekommen; gestern wurde eine krasse PHP Sicherheitslücke bekannt und gefixt, was dafür gesorgt hat, dass gestern nachmittag und den Abend hindurch etliche Websiten offline waren, weil die Betreiber und/oder deren Hosting-Anbieter sie vom Netz genommen haben, solange die PHP Version auf den Servern nicht aktualisiert war. Das habe ich in fast 30 Jahren "was mit web" so noch nicht erlebt. Heftig. PHP treibt knapp 70% aller Websites weltweit an und entsprechend groß war und ist die Aufregung gerade. Hier bei uns ist alles OK, das Forum ist zwar uralt, läuft aber mit einer aktuellen PHP Version und die wurde gestern zeitnah von IONOS gepatcht. Uff.

gruss
Tom


Re: (Technik) PHP Gau

Jou,

: vielleicht habt ihr es über die Nachrichten oder andere Quellen mitbekommen; gestern wurde eine krasse PHP Sicherheitslücke bekannt und gefixt,

das hatten etliche "meiner" User sogar heute früh schon im Radio gehört und die kamen gleich damit an. Und die vergangene Nacht war nicht gerade die mit dem längsten und besten Schlaf für viele Sysadmins. Loben und preisen wir ihren Einsatz.

Keep rockin'
Friedlieb


Re: (Technik) PHP Gau

Moin Junx,

PHP kennich - bzw. habbich schon mal was von gehört. Hat, glaube ich, was mit'm Internet zu tun. Jedenfalls bin ich ganz dankbar, daß ich mich nicht mit jedem technischen Problem auskennen und befassen muß. Schlecht geschlafen habe ich in letzter Zeit auch so schon genug.

Und sonst so?

Gruß Falk


Re: (Technik) PHP Gau

Ach bitte. 

Die gesamte Berichterstattung über dieses Problem empfinde ich als extrem mangelhaft. Insgesamt konnte man das wie folgt zusammenfassen: 

"Da ist was mit PHP und das ist alles total schlimm und das ist so weil KI und das ganze Internet geht jetzt vielleicht kaputt." 

Da stehe ich als interessierter Laie daneben und frage mich, ob das Problem jetzt vom Himmel gefallen ist oder die "Fachleute" das schlicht verschlafen haben. 

Ein paar haben Mädels und Jungs aus der IT haben jetzt ihren Job gemacht, damit nichts passiert ist. Schön. Die lassen uns ja normalerweise jeden Tag mit nicht ausgereifter Software und statt dessen zeitaufwändigen Updates, nicht kompatiblen Systemen und nerdigen Userinterfaces im Regen stehen.  

Wir loben und preisen auch Müllmänner und Krankenschwestern nicht jeden Tag.


Re: (Technik) PHP Gau

> Ach bitte … als interessierter Laie …

Hm, wie gesagt, ich habe das in nun fast 30 Jahren, die ich in dem Metier werkele noch nicht mitbekommen, das wirklich in dieser Breite Systeme offline genommen wurden. Gerade bei den Hosting-Anbietern war wohl die Risiko-Abwägung so, dass sie lieber über mehrere Stunden ihre Dienstleistung gar nicht erbringen, als dass sie gefahr laufen, dann auf die Suche nach Schadcode zu gehen. Das ist schon heftig. Haben die "Fachleute" da was verschlafen? Wenn eine C-Programmierung, die seit 13 Jahren oder länger irgendwo in der Tiefe der Sprache angreifbar ist, und der Exploit dazu nun mit KI gefunden wurde – keine Ahnung, ob da wer was verschlafen hat oder es tatsächlich über eine absurde Kombination, auf die bislang niemand kam, funktioniert.
Ich finde es halt krass, dass dieses ganze Ding, was ja offenbar 3/4 aller Websites global betreibt, auf den Schultern einer OpenSource Community, also letztlich auf der Arbeit von Freiwilligen und Enthusiasten beruht. Im Gegensatz zu den Hyperscalern und KI-Buden, die mit Investorengeld zugesch(m)issen werden, gibts da bislang kaum Budget. Wenn man sich anschaut, wer/was da vorgestern mal eben alles vorsorglich Offline gegangen ist -- Städte-Websites, Behöden-Websites etc -- die müssten eigentlich alle schon aus Eigeninteresse das und andere OpenSource Projekte (finanziell) unterstützen, aber das passiert halt nicht. OpenSource wird ja sehr oft mit "kost kein Geld" gleichgesetzt, und ich denke, das wird uns allen noch heftig auf die Füße fallen…
gruss
Tom


Re: (Technik) PHP Gau

Ja, lieber Matthias,

: Die gesamte Berichterstattung über dieses Problem empfinde ich als extrem mangelhaft.

dem stimme ich zu. Allerdings sprichst du ein paar Thesen an, die auf so vielen Ebenen falsch sind, und zugleich weit verbreitet sind, so dass ich mir mal die Zeit nehme, das ein wenig aufzudröseln.

: "Da ist was mit PHP und das ist alles total schlimm und das ist so weil KI und das ganze Internet geht jetzt vielleicht kaputt." 
: Da stehe ich als interessierter Laie daneben und frage mich, ob das Problem jetzt vom Himmel gefallen ist oder die "Fachleute" das schlicht verschlafen haben. 

Total schlimm passt, das Security Rating dieser Geschichte steht bei 9.2 auf einer Skala von 0 (nichts Böses bekannt) bis 10 (Apokalypse). 

Verschlafen ist nicht ganz richtig, und wenn die Anführungszeichen um das Wort "Fachleute" bedeuten sollen, dass diese angeblichen Fachleute gar keine seien, dann ist das maximal falsch. 

Viele Software im Web, so auch PHP, wird auch von sehr kompetenten Freiwilligen unentgeltlich entwickelt und vorangetrieben. Wir können solche Open Source-Software völlig kostenlos benutzen. 

Das Problem ist nun, dass man mit KI-Hilfe sehr leicht Fehler in diesen Programmen finden kann, und manchmal sind das eben so fatale Fehler wie im aktuellen Fall, dass Angreifer ohne großen Aufwand komplette Webserver übernehmen können. 

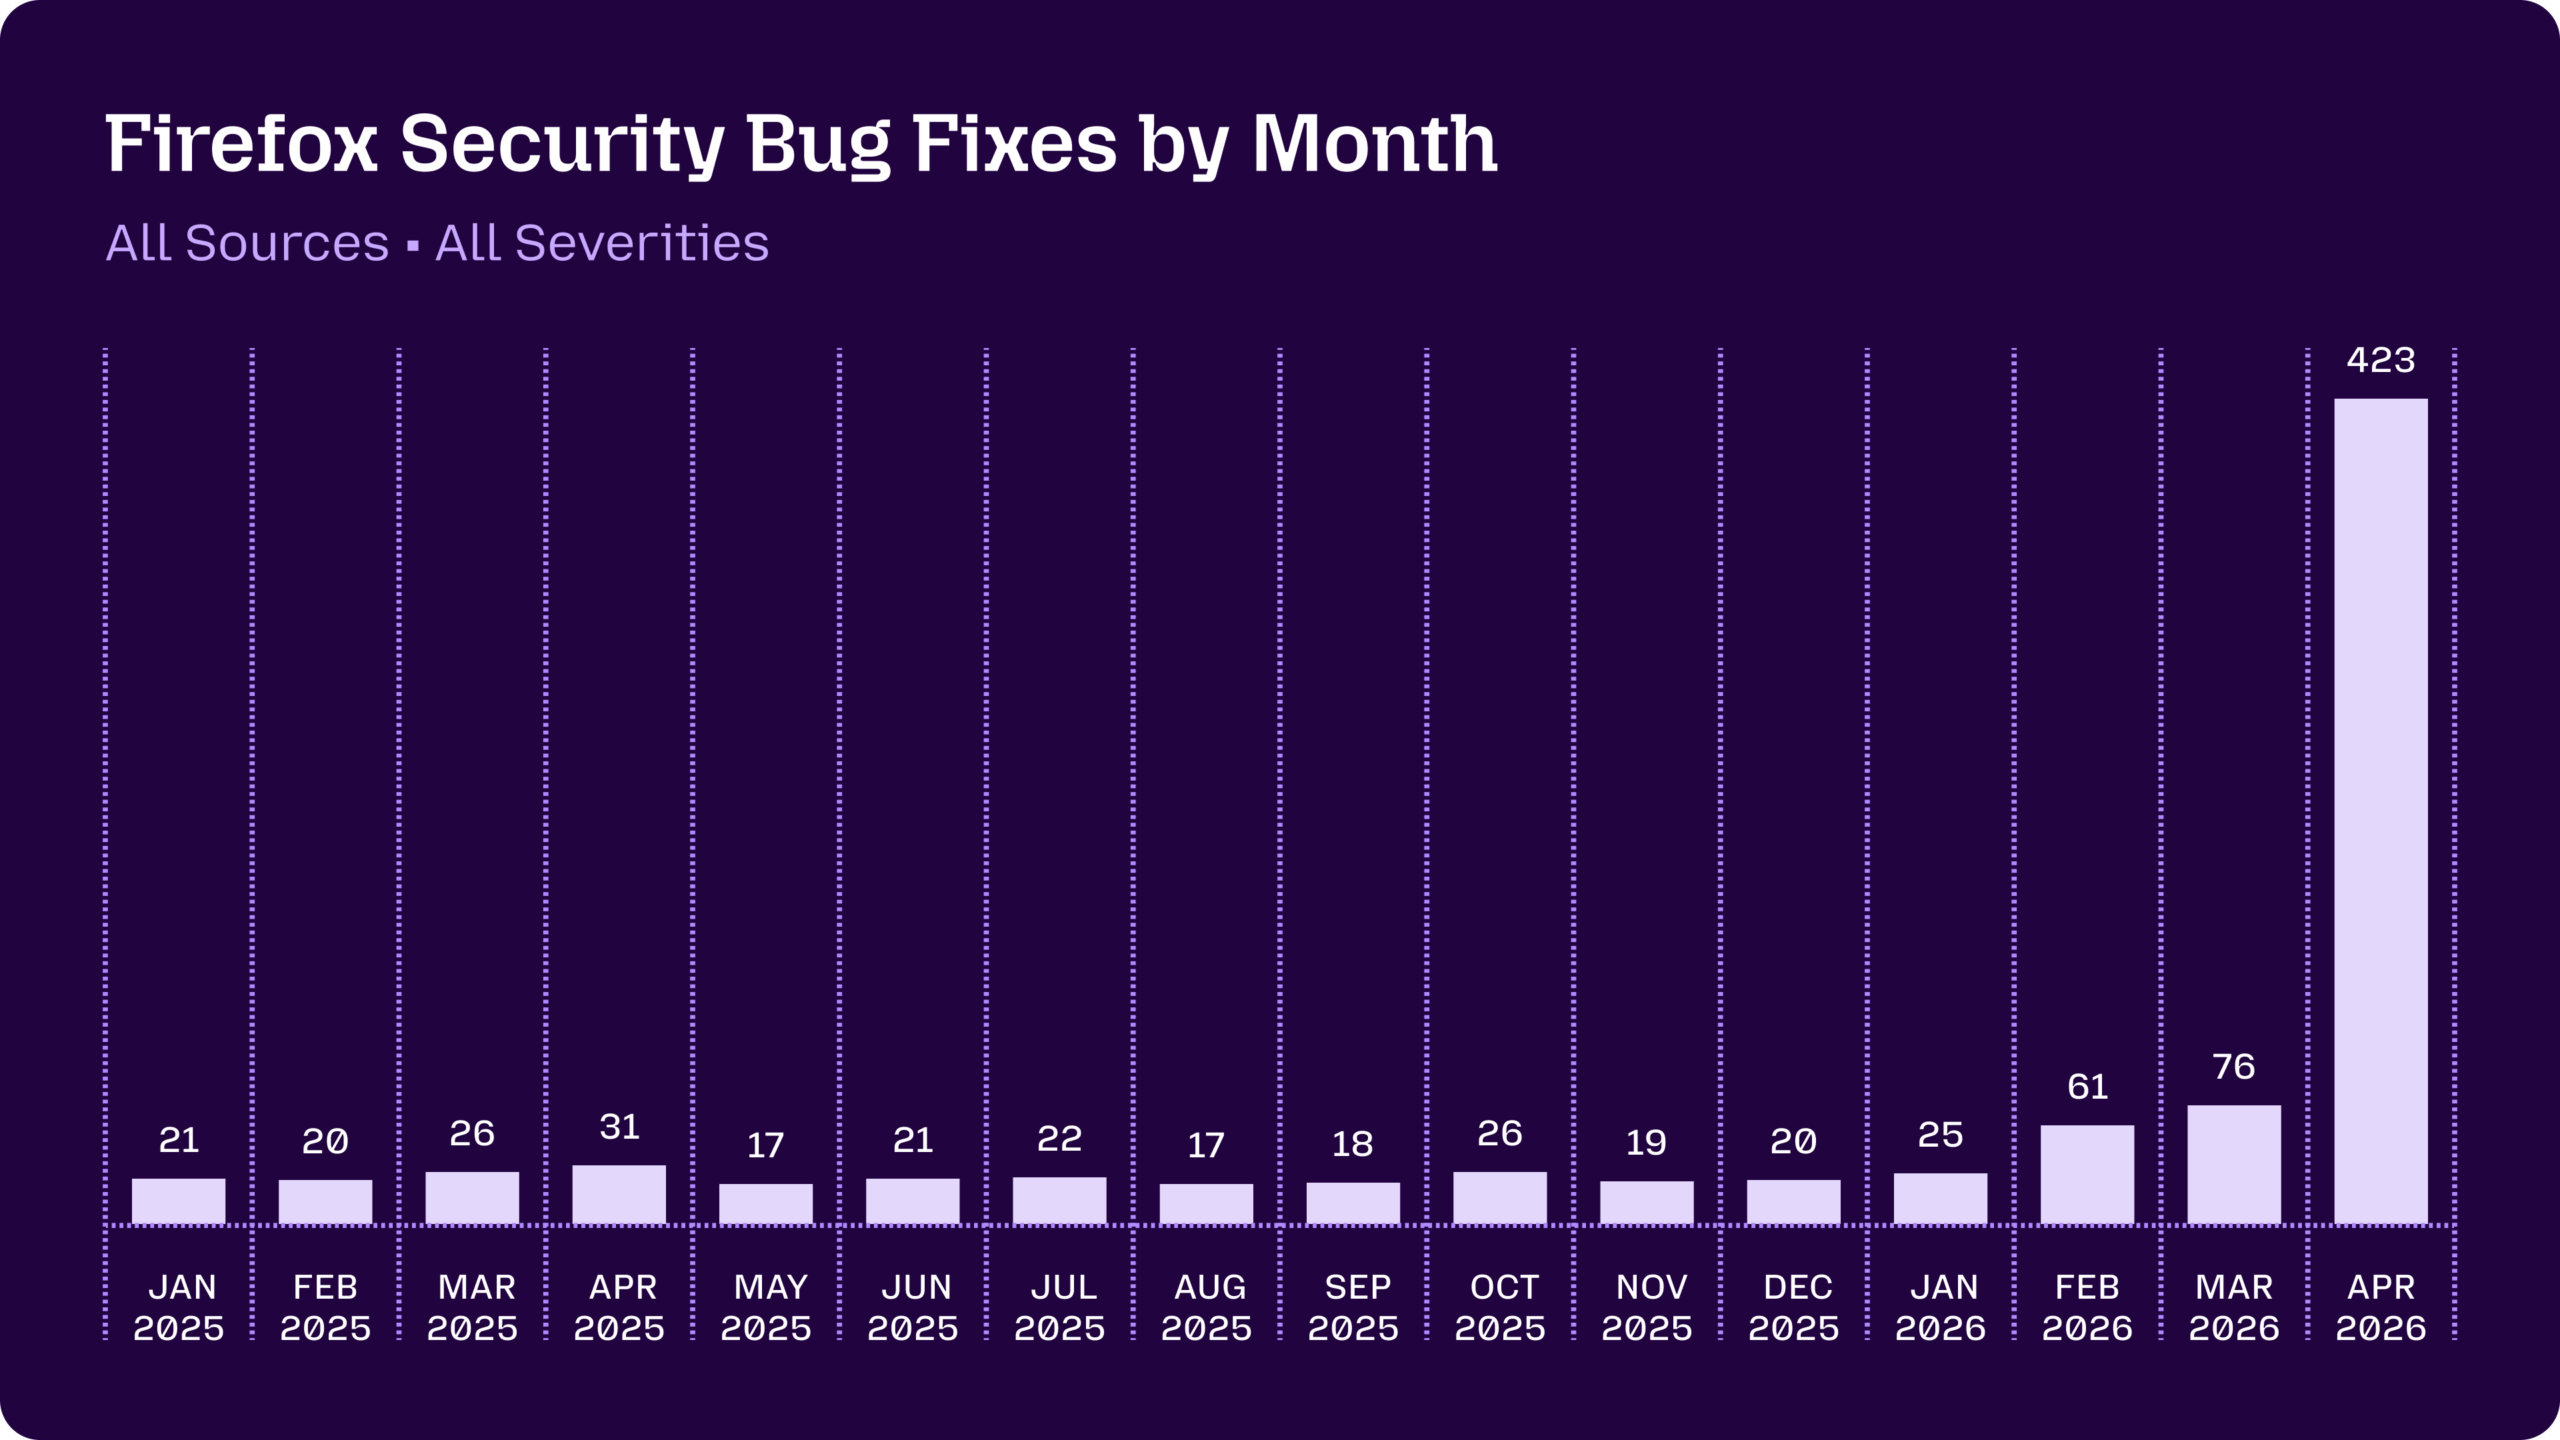
Beispiel Firefox, auch so eine schöne Open Source-Software: Noch im letzten Jahr wurden monatlich im Durchschnitt ungefähr 20 Fehler gefunden und behoben. Die besagte Freiwilligenschar und die zusätzlichen angestellten Kräfte der hinter firefox stehenden Stiftung kamen damit noch so gerade klar. 
Seit April diesen Jahres ist die Anzahl der gefundenen Fehler um den Faktor 20 angestiegen, weil inzwischen die KI-Modelle so was extrem gut können. Diese Grafik veranschaulicht das.

Das Problem ist, man kommt mit der Beseitigung der neu gefundenen Fehler einfach nicht mehr hinterher.

Und niemand soll denken, dass das nur bei Open Source wegen der offen liegenden Quellcodes problematisch ist. Inzwischen sind die KI-Modelle viel weiter auch jetzt werden mit KI-Hilfe schon Bugs in Closed Source Software gefunden. Das geht vielleicht noch ein halbes Jahr gut, dann sind wir auch dort bei Faktor 20 an gefundenen Fehlern.

Und obwohl hinter Kauf-Software natürlich Firmen stehen, sind diese beim Fixen der Bugs oft wesentlich behäbiger als die Open Source-Community. Microsoft hat da zB einen extrem schlechten Ruf. 

: Ein paar haben Mädels und Jungs aus der IT haben jetzt ihren Job gemacht, damit nichts passiert ist. Schön. Die lassen uns ja normalerweise jeden Tag mit nicht ausgereifter Software und statt dessen zeitaufwändigen Updates, nicht kompatiblen Systemen und nerdigen Userinterfaces im Regen stehen.  

Die Mädels und Jungs, die ich meinte, sind nicht die Entwicker, sondern die Systemadministratoren, die sich die Nacht um die Ohren geschlagen haben, um die korrigierten Programme zu installieren. 

Über die von dir angesprochenen Mängel von Software kann ich mich genau so aufregen wie du. Die Entwickler einer solchen Software sind aber in der Regel nicht zugleich auch Admins.
Bei kostenloser Software gibt es natürlich kein "Im Regen stehen lassen", denn wer nichts bezahlt, kann auch keine Ansprüche geltend machen. Das Regen-Phänomen kommt allerdings bei Bezahl-Software öfter vor, vor allem wenn mal wieder der Vertrieb die Entwickler mit vorgehaltener Pistole zur Herausgabe eines halbfertigen, fehlerhaften Programms zwingt, weil der angekündigte Veröffentlichungstermin erreicht wurde.

: Wir loben und preisen auch Müllmänner und Krankenschwestern nicht jeden Tag.
Vielleicht sollten wir das öfter mal wieder tun.
Und da ich selbst einer der Über-Nacht-Probleme-löser war, mag man Verständnis dafür haben, dass ich dann auch mal selbst lobe. :-)


Keep rockin'
Friedlieb


Re: (Technik) PHP Gau

Ja, Tom,

da bist du mir ein paar Minuten zuvor gekommen.

Und das hier

: die müssten eigentlich alle schon aus Eigeninteresse das und andere OpenSource Projekte (finanziell) unterstützen, aber das passiert halt nicht. OpenSource wird ja sehr oft mit "kost kein Geld" gleichgesetzt, und ich denke, das wird uns allen noch heftig auf die Füße fallen…

unterstreiche ich nachdrücklich.

Keep rockin'
Friedlieb


Re: (Technik) PHP Gau

Hallo Friedlieb, 

deine Darstellung kommt jetzt bei mir etwa so an: Die guten IT-ler arbeiten Tag und Nacht an Programmen, die die undankbaren User kostenlos nutzen können. Jetzt aber kommen die bösen Hacker und finden mit KI die Schwachstellen. Doch heldenhafter Einsatz der guten IT-ler hat die Welt in letzter Minute gerettet. 

Das wirft bei mir schon Fragen auf. 

Diese Geschichte vom altruistischen Entwickler soll ich wirklich glauben? 

Welchen Kapitän bewunderst du mehr: Den, der vorausschauend und völlig unaufgeregt weit im voraus am Eisberg vorbeischippert oder den, der gerade mal so in einem wilen Manöver ausweichen kann? 

Warum können eigentlich nicht die guten IT-ler auch die KI nutzen, um die Schwachstellen zu finden? Und warum sind in diesen Programmen, die ja die Grundlage für das Internet und somit schon ein paar Tage alt sind, überhaupt noch Schwachstellen? 


Quwel

Hallo Matthias,

das Thema ist aufgrund seiner Komplexität leider nicht so leicht zu durchdringen und weil hier ja sonst kaum was los ist und wir beide offenbar genug Zeit und Lust für diesen kleinen freundschaftlichen Schlagabtausch haben, soll es dann gern so sein.

: deine Darstellung kommt jetzt bei mir etwa so an: Die guten IT-ler arbeiten Tag und Nacht an Programmen, die die undankbaren User kostenlos nutzen können. Jetzt aber kommen die bösen Hacker und finden mit KI die Schwachstellen. Doch heldenhafter Einsatz der guten IT-ler hat die Welt in letzter Minute gerettet. 

Es ist schön, dass du mich so gut verstanden hast. ;-)

Nein, ganz so war es nicht gemeint. Dein erster Satz fasst wieder Software-Entwickler und Systemadministratoren stark vereinfachend zu "IT-ler" zusammen, obwohl das zwei völlig verschiedene Handlungsträger sind. Aber weil das hier nicht wirklich schlimm ist, übernehme ich das auch für mein Beispiel. Ich würde das gern so verbildlichen:

Stell dir vor, ein Gitarrenbauer schenkt jemandem (nennen wir ihn John Doe) eine Gitarre, die dieser jahrelang spielt. Ob unser John Doe realisiert, dass man Gitarren normalerweise bezahlen muss, lassen wir mal dahingestellt. Nun hat aber plötzlich ausgerechnet vor einem Gig ein Schalter einen Wackelkontakt, was den Einsatz der Gitarre für den Gig in Frage stellt. Der Gitarrenbauer schlägt sich nun die Nacht um die Ohren und behebt das Problem. Es war eine kalte Lötstelle, und die Auswirkungen haben sich erst im Laufe der Zeit bemerkbar gemacht. Die Frage ist jetzt, ob man erwarten kann, dass John Doe dankbar ist, dass der Gitarrenbauer ihm so schnell geholfen hat. Oder zugespitzt formuliert, ob du gern mit ihm befreundet wärst, wenn er das nicht wäre.

: Das wirft bei mir schon Fragen auf. 

Und das zu Recht.

: Diese Geschichte vom altruistischen Entwickler soll ich wirklich glauben? 

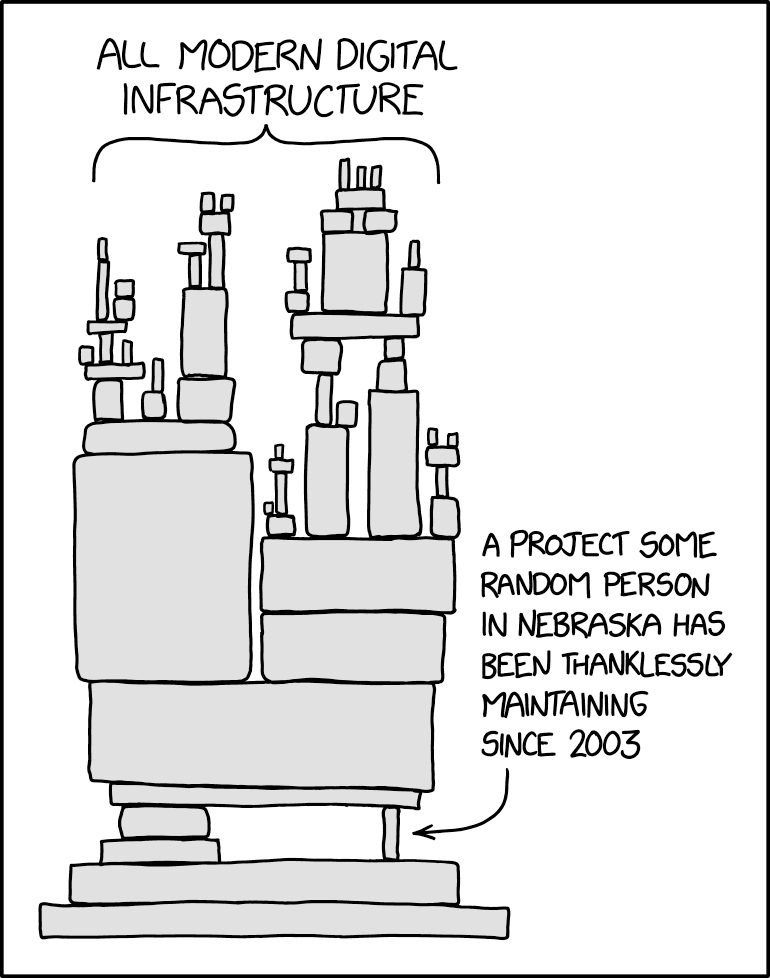
Ja, das wäre nett. Bei Open Source sind natürlich oft Firmen oder Stiftungen am Werk, aber es sind schon ne Menge Enthusiasten dabei. Sonst gäbe es nicht diesen in der IT legendären und viel referenzierten  Cartoon:

: Welchen Kapitän bewunderst du mehr: Den, der vorausschauend und völlig unaufgeregt weit im voraus am Eisberg vorbeischippert oder den, der gerade mal so in einem wilen Manöver ausweichen kann? 

Guter Punkt, aber wenn der Eisberg tatsächlich vorher nicht sichtbar war, entsteht die Aufregung nun mal erst kurz vor der Kollision. 

: Warum können eigentlich nicht die guten IT-ler auch die KI nutzen, um die Schwachstellen zu finden?

Noch besserer Punkt. Natürlich nutzen auch die "guten" Entwickler KI genau dafür, und tatsächlich war es in diesem Fall so, dass die Schwachstelle vom PHP-Team selbst gefunden wurde. Die Behebung wurde auch ganz im Stil deines bewundernswerten Kapitäns vorausschauend und völlig unaufgeregt begangen, dann aber aufgrund eines Leaks kurz vor Fertigstellung torpediert. Das weiß ich von einem mir persönlich bekannten Beteiligten. Die Aufregung entstand dann auch nicht auf Seiten der Entwickler, sondern bei der Nutzerschar.

: Und warum sind in diesen Programmen, die ja die Grundlage für das Internet und somit schon ein paar Tage alt sind, überhaupt noch Schwachstellen? 

Bester Punkt. Du musst jetzt sehr stark sein: Es ist leider Fakt, dass jedes Programm statistisch gesehen immer noch ungefähr einen Fehler je 1000 Zeilen Quellcode hat. Und dabei ist die Rede von ausgereifter Software.

Das Script, welches gleich losrennt, wenn ich auf "Beitrag abschicken" klicke, hat mehr als 1000 Zeilen und wird bestimmt noch einen Fehler haben, den wir noch nicht kennen, obwohl in den ersten vor Äonen veröffentlichen Versionen sicher Dutzende von Programmierern draufgeschaut haben und das Script bei uns von Benjamin, Tom und mir eingehend geprüft wurde. 

Große Software hat Millionen Code-Zeilen, PHP über eine Million, und es ist nicht zu umgehen, dass dort noch Fehler drin sind. Die werden nur jetzt schneller gefunden.

Klingt komisch, ist aber so.

Keep rockin'
Friedlieb